Domain schußwaffe.de kaufen?
Wir ziehen mit dem Projekt
schußwaffe.de um.
Sind Sie am Kauf der Domain
schußwaffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schußwaffe.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
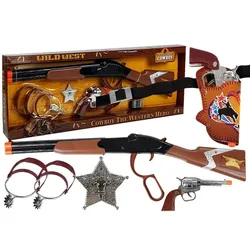
Cowboy Set Lever Action Gewehr Colt Revolver Sheriff AbzeichenCowboy Set Lever Action Gewehr Colt Revolver Sheriff Abzeichen Wenn Ihr Kind ein Fan des Wilden Ostens ist, ist es das perfekte Geschenk für ihn. Das vorgestellte Set ist perfekt für jede Menge Spaß, sowie Karneval oder Ball in der Schule oder im Kindergarten. Das Set ist perfekt poliert, es wurde mit Liebe zum kleinsten Detail hergestellt, wodurch es auf vielen Karnevalsbällen gut funktioniert. Das Gewehr macht Schüsse. Batteriebetrieben, zwei 1,5V "AA" Batterien, nicht im Lieferumfang enthalten. Set enthält: - Gewehr - Der Revolver - Sheriffs Stern - Eine Scheide für einen Revolver mit Gürtel - Zwei Steigbügel Gewehrmaße: 61 cm Revolver: 19 cm Verpackungsmaß: 65 cm x 22 cm x 4,5 cm11,60 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
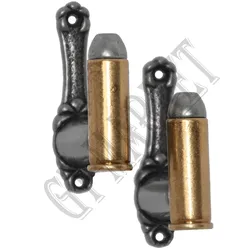
Wandhalter Kugel für Pistole, Revolver oder ColtWandhalter können einzeln individuell befestigt werden, für Pistole, Revolver oder Colt. Beide Wandhalter verfügen über einen Federmechanismus, der sich an die Halterung der Pistole anpasst. Produktdetails Material: Metall Höhe: 5,5 cm an Pistole anpassbar verstellbarer Federmechanismus (2,1 cm - 4,5 cm) inklusive Montagezubehör (Schrauben M4, Dübel) Lieferumfang: 2 Stück Wandhalter, Montagezubehör Hersteller: Denix13,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Losert, Alexander: Militärpistolen und Revolver 1939-1945Militärpistolen und Revolver 1939-1945 , Entwicklung - Typen - Technik , Ski- & Snowboardträger > Transportsysteme , Erscheinungsjahr: 202002, Produktform: Leinen, Autoren: Losert, Alexander, Seitenzahl/Blattzahl: 128, Keyword: 1939-1945; Alexander Losert, Visier; Armee; Beretta; Browning; Colt; Handfeuerwaffen; Mauser; Militär; Militärpistole; Motorbuch; Pistole; Revolver; Smith & Wesson; Waffen; Walther; Wehrmacht; Zeitgeschichte; Zweiter Weltkrieg, Fachschema: Antiquitäten / Waffen, Militaria, Fachkategorie: Verkehr: Ratgeber, Sachbuch~Militaria, Waffen und Rüstungen, Thema: Verstehen, Warengruppe: HC/Militärfahrzeuge/-flugzeuge/-schiffe, Fachkategorie: Militärfahrzeuge, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Pietsch, Paul, Verlage GmbH & Co. KG, Länge: 287, Breite: 217, Höhe: 15, Gewicht: 774, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Soll ich eine Schrotflinte oder ein Scharfschützengewehr wählen?
Die Wahl zwischen einer Schrotflinte und einem Scharfschützengewehr hängt von deinem spezifischen Bedarf und deiner beabsichtigten Verwendung ab. Eine Schrotflinte ist ideal für Nahkampf- und Schrottschüsse, während ein Scharfschützengewehr für präzise, weitreichende Schüsse geeignet ist. Berücksichtige Faktoren wie den Einsatzzweck, die Entfernung zum Ziel und die Art der Bedrohung, um die richtige Wahl zu treffen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen einer Schrotflinte und einem Gewehr?
Der Hauptunterschied zwischen einer Schrotflinte und einem Gewehr liegt in der Art der Munition, die sie verwenden. Eine Schrotflinte verschießt Schrotkugeln, während ein Gewehr eine einzelne Kugel verschießt. Schrotflinten werden oft für den Nahkampf und die Jagd auf fliegendes Wild verwendet, während Gewehre für präzise Schüsse auf größere Entfernungen eingesetzt werden. **

Tragen alle Bundeswehrsoldaten sowohl ein Gewehr als auch eine Pistole oder nur ein Gewehr?
Die meisten Bundeswehrsoldaten tragen sowohl ein Gewehr als auch eine Pistole. Das Gewehr wird in der Regel als primäre Waffe verwendet, während die Pistole als sekundäre Waffe dient, beispielsweise für den Nahkampf oder als Backup-Waffe. Es gibt jedoch auch bestimmte Spezialeinheiten oder Aufgabenbereiche, in denen nur eine der beiden Waffen getragen wird. **
Wie funktioniert die automatische Feuerrate einer Maschinenpistole im Vergleich zu einer herkömmlichen Pistole?
Eine Maschinenpistole kann automatisch feuern, während eine herkömmliche Pistole normalerweise nur halbautomatisch ist. Das bedeutet, dass bei einer Maschinenpistole der Abzug gedrückt gehalten werden kann, um kontinuierlich zu feuern, während bei einer Pistole für jeden Schuss der Abzug erneut betätigt werden muss. Die automatische Feuerrate einer Maschinenpistole ist daher in der Regel viel höher als die einer herkömmlichen Pistole. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
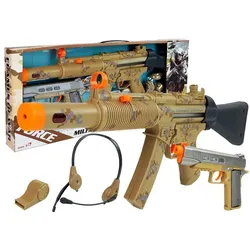
Militärwaffenset: Gewehr, Pistole, Kopfhörer, Pfeife, LichterMilitärset mit zwei Pistolen, Kopfhörern und Pfeife Dieses Militärset für Kinder mit zwei Pistolen, Kopfhörern und einer Pfeife ist ideal für junge Fans von Militärartikeln, Actionspielen und Rollenspielen. Das realistische Design sowie die Licht- und Soundeffekte machen das Spielen noch spannender und fesselnder. Das Set wurde für Kinder entwickelt, die dynamische Unterhaltung lieben und gerne Polizisten, Soldaten oder Actionfilmhelden spielen. Die große Pistole verfügt über Lichteffekte und realistische Schussgeräusche, die beim Betätigen des Abzugs aktiviert werden. Blinkende LEDs unterstreichen den militärischen Charakter des Spielzeugs und machen das Spielerlebnis noch realistischer, insbesondere in dunklen Räumen. Die kleine Pistole erzeugt Schuss- und Nachladegeräusche und sorgt so für zusätzlichen Spielspaß. Das Set enthält außerdem Kopfhörer mit Mikrofon für realistische militärische Kommunikation und eine Pfeife – ein zusätzliches Accessoire für kleine Offiziere. So können Kinder gemeinsam eigene Spielszenarien entwickeln und ihre Fantasie, Kreativität und sozialen Kompetenzen fördern. SPEZIFIKATIONEN: Produktart: Militärset für Kinder Setbestandteile: zwei Pistolen, Kopfhörer, Pfeife Lichteffekte: Ja Soundeffekte: Ja Material: Kunststoff Farbe: Militärgrün Große Pistole: Feuerstoß und LED-Lichter Kleine Pistole: Einzelschuss und Nachladen Headset mit Mikrofon: Ja Stromversorgung große Pistole: 3 x 1,5 V AA-Batterien (nicht enthalten) Stromversorgung kleine Pistole: 3 x 1,5 V AG13-Batterien (enthalten) Abmessungen große Pistole: 59 cm x 20 cm x 5 cm Abmessungen kleine Pistole: 20 cm x 13 cm x 4 cm Verpackungsabmessungen: 63 cm x 25 cm x 5 cm SETINHALT: Große Pistole Kleine Pistole Pfeife Headset mit Mikrofon15,20 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Cowboy Set Lever Action Gewehr Colt Revolver Sheriff AbzeichenCowboy Set Lever Action Gewehr Colt Revolver Sheriff Abzeichen Wenn Ihr Kind ein Fan des Wilden Ostens ist, ist es das perfekte Geschenk für ihn. Das vorgestellte Set ist perfekt für jede Menge Spaß, sowie Karneval oder Ball in der Schule oder im Kindergarten. Das Set ist perfekt poliert, es wurde mit Liebe zum kleinsten Detail hergestellt, wodurch es auf vielen Karnevalsbällen gut funktioniert. Das Gewehr macht Schüsse. Batteriebetrieben, zwei 1,5V "AA" Batterien, nicht im Lieferumfang enthalten. Set enthält: - Gewehr - Der Revolver - Sheriffs Stern - Eine Scheide für einen Revolver mit Gürtel - Zwei Steigbügel Gewehrmaße: 61 cm Revolver: 19 cm Verpackungsmaß: 65 cm x 22 cm x 4,5 cm11,60 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Soll ich eine Schrotflinte oder ein Scharfschützengewehr wählen?
Die Wahl zwischen einer Schrotflinte und einem Scharfschützengewehr hängt von deinem spezifischen Bedarf und deiner beabsichtigten Verwendung ab. Eine Schrotflinte ist ideal für Nahkampf- und Schrottschüsse, während ein Scharfschützengewehr für präzise, weitreichende Schüsse geeignet ist. Berücksichtige Faktoren wie den Einsatzzweck, die Entfernung zum Ziel und die Art der Bedrohung, um die richtige Wahl zu treffen. **
Ähnliche Suchbegriffe für Botnet
-
Wandhalter Kugel für Pistole, Revolver oder ColtWandhalter können einzeln individuell befestigt werden, für Pistole, Revolver oder Colt. Beide Wandhalter verfügen über einen Federmechanismus, der sich an die Halterung der Pistole anpasst. Produktdetails Material: Metall Höhe: 5,5 cm an Pistole anpassbar verstellbarer Federmechanismus (2,1 cm - 4,5 cm) inklusive Montagezubehör (Schrauben M4, Dübel) Lieferumfang: 2 Stück Wandhalter, Montagezubehör Hersteller: Denix13,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Losert, Alexander: Militärpistolen und Revolver 1939-1945Militärpistolen und Revolver 1939-1945 , Entwicklung - Typen - Technik , Ski- & Snowboardträger > Transportsysteme , Erscheinungsjahr: 202002, Produktform: Leinen, Autoren: Losert, Alexander, Seitenzahl/Blattzahl: 128, Keyword: 1939-1945; Alexander Losert, Visier; Armee; Beretta; Browning; Colt; Handfeuerwaffen; Mauser; Militär; Militärpistole; Motorbuch; Pistole; Revolver; Smith & Wesson; Waffen; Walther; Wehrmacht; Zeitgeschichte; Zweiter Weltkrieg, Fachschema: Antiquitäten / Waffen, Militaria, Fachkategorie: Verkehr: Ratgeber, Sachbuch~Militaria, Waffen und Rüstungen, Thema: Verstehen, Warengruppe: HC/Militärfahrzeuge/-flugzeuge/-schiffe, Fachkategorie: Militärfahrzeuge, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Pietsch, Paul, Verlage GmbH & Co. KG, Länge: 287, Breite: 217, Höhe: 15, Gewicht: 774, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hartmann, Matthias: Warum eine Pistole auf der Bühne nicht schießtWarum eine Pistole auf der Bühne nicht schießt , Ein kleiner Versuch, das Theater zu retten , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20241015, Produktform: Leinen, Autoren: Hartmann, Matthias, Seitenzahl/Blattzahl: 192, Keyword: Boy Gobert; Burgtheater; Intendant; Krise; Michael Maertens; Peter Zadek; Regietheater; Regisseur; Schauspiel; Schauspielhaus Bochum; Skandal; Theater, Fachschema: Wien / Erinnerung, Brief, Tagebuch~Theaterwissenschaft - Theatertheorie~Rechtsvergleich~Finanzwirtschaft~Wirtschaftsgesetz~Wirtschaftsrecht, Fachkategorie: Theaterwissenschaft~Soziale und ethische Themen~Rechtsvergleichung~Finanzrecht, allgemein, Region: Wien, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Biografien: Kunst und Unterhaltung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: ecoWing, Verlag: ecoWing, Produktverfügbarkeit: 02, Blätteranzahl: 192 Blätter, Länge: 210, Breite: 145, Höhe: 22, Gewicht: 450, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen einer Schrotflinte und einem Gewehr?
Der Hauptunterschied zwischen einer Schrotflinte und einem Gewehr liegt in der Art der Munition, die sie verwenden. Eine Schrotflinte verschießt Schrotkugeln, während ein Gewehr eine einzelne Kugel verschießt. Schrotflinten werden oft für den Nahkampf und die Jagd auf fliegendes Wild verwendet, während Gewehre für präzise Schüsse auf größere Entfernungen eingesetzt werden. **
-
Tragen alle Bundeswehrsoldaten sowohl ein Gewehr als auch eine Pistole oder nur ein Gewehr?
Die meisten Bundeswehrsoldaten tragen sowohl ein Gewehr als auch eine Pistole. Das Gewehr wird in der Regel als primäre Waffe verwendet, während die Pistole als sekundäre Waffe dient, beispielsweise für den Nahkampf oder als Backup-Waffe. Es gibt jedoch auch bestimmte Spezialeinheiten oder Aufgabenbereiche, in denen nur eine der beiden Waffen getragen wird. **
-
Wie funktioniert die automatische Feuerrate einer Maschinenpistole im Vergleich zu einer herkömmlichen Pistole?
Eine Maschinenpistole kann automatisch feuern, während eine herkömmliche Pistole normalerweise nur halbautomatisch ist. Das bedeutet, dass bei einer Maschinenpistole der Abzug gedrückt gehalten werden kann, um kontinuierlich zu feuern, während bei einer Pistole für jeden Schuss der Abzug erneut betätigt werden muss. Die automatische Feuerrate einer Maschinenpistole ist daher in der Regel viel höher als die einer herkömmlichen Pistole. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.